管理権限とVaultアクセスの分離
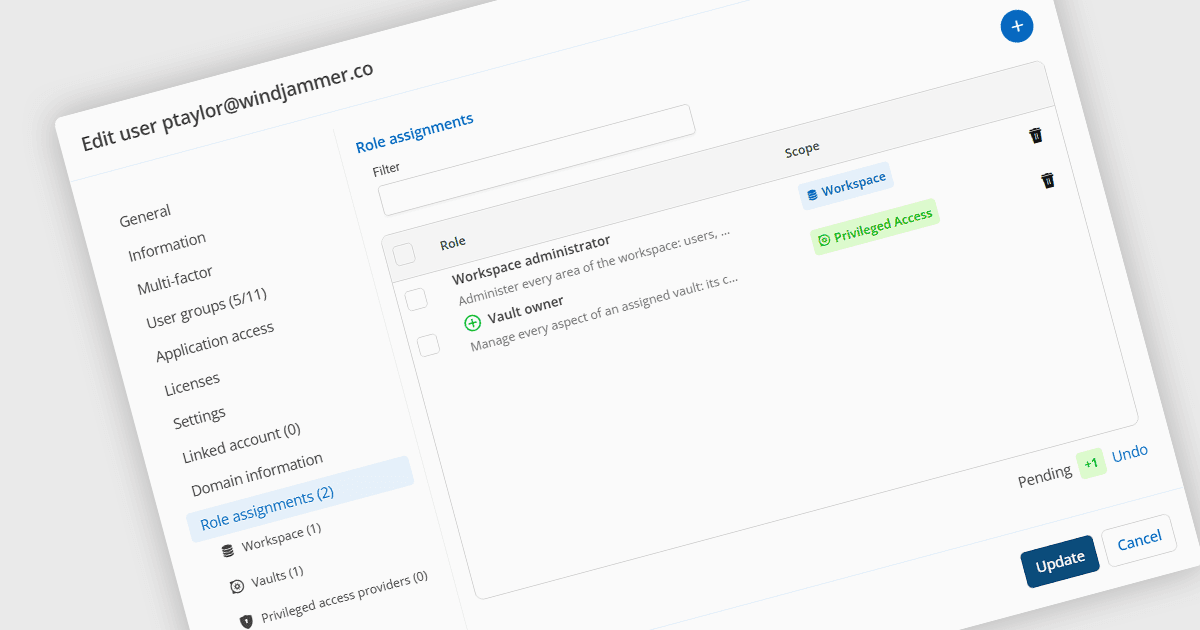
Devolutions Server 2026.3では、ワークスペース管理とVaultコンテンツアクセスを分離する粒度の細かい役割を追加し、チームが各ユーザーのニーズに応じて権限を制限できるようにしています。
Devolutions Serverは、組織の特権アクセス、認証情報、およびリモート接続を集中管理するために設計された安全なセルフホスト型ソリューションです。IT専門家やソフトウェア開発者が、パスワード、APIキー、リモートセッションの詳細情報などの機密データを中央のVaultに安全に保存・共有できるようにし、堅牢なユーザーアクセス制御とロールベースの権限を提供します。Devolutions Serverは既存のインフラに統合され、多要素認証をサポートし、活動ログの監査および記録機能により、活動の追跡やセキュリティポリシーの遵守を支援します。
Devolutions Server 2026.3では、職務責任に応じて権限を割り当てることで、最小権限のセキュリティを実現するためのロールモデルを導入しました。ワークスペース管理とVaultコンテンツへのアクセスは別々に扱われます。ワークスペース管理者ロールは、ライセンス、ユーザーアカウント、Vault、およびテンプレートの管理を許可しますが、認証情報やその他の保存されたエントリへのアクセスは自動的に付与されません。監査者ロールは、割り当てられた範囲内で管理およびレポートを読み取り専用でレビューできますが、Vaultエントリを開く権限は付与されません。アクティビティログは、別のワークスペースログビューアロールを通じてアクセス可能です。アップグレード時には、既存の管理者にワークスペース所有者ロールが付与され、役割の割り当てが後で変更されない限り、以前のアクセス権が維持されます。
2026.3の新機能の完全な一覧については、リリースノートをご覧ください。
Devolutions Serverは、最大5ユーザーのチーム向けDevolutions Starter Packの一部として提供されており、ユーザー単位のライセンスで年間サブスクリプションとして提供されています。詳細はDevolutions Serverのライセンスページをご覧ください。
詳細情報はDevolutions Server製品ページをご確認ください。