デジタル署名でインストーラーの提供元を検証
Windows インストールパッケージに署名することで、受信者は発行元の身元を確認し、署名されたコンテンツが変更されていないか検証できます。
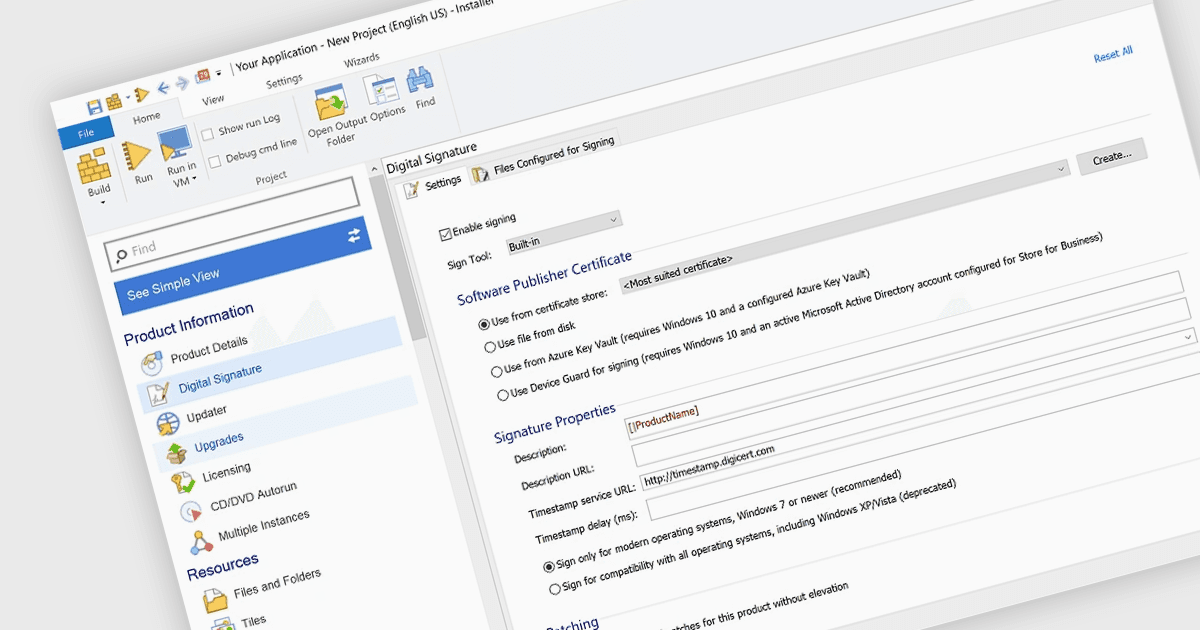
デジタル署名は、インストールパッケージを発行元のコード署名証明書に結び付けます。Windows は署名を検証する際、証明書チェーンが信頼されたルートにつながっていることと、署名されたコンテンツが発行元の署名時の内容と一致することを確認します。ビルドプロセスに署名を組み込むことで、リリースチームは各ビルドに同じ設定を適用できます。ツールによっては、ブートストラッパー、アンインストーラー、または選択したアプリケーションファイルにも署名できます。信頼されたタイムスタンプは署名が適用された時刻を記録し、署名証明書の期限切れ後も署名を検証できるようにします。
デジタル署名をサポートする Windows のデプロイ・リリースツールには、次のようなものがあります。
- Caphyon の Advanced Installer は、ビルド時に EXE および MSI インストーラー、MSP パッチ、外部 CAB ファイルに加え、パッケージ内の選択したファイルに署名できます。
- Indigo Rose の Setup Factory は、ビルド時にインストールおよびアンインストールの実行ファイルに署名できます。署名にタイムスタンプを付けるオプションや、カスタム署名ツールを使用するオプションもあります。
- Raynet の RayPack Studio は、アクティブなプロファイルの署名設定を使用して、各ビルド後に MSI パッケージと関連する CAB ファイルに自動的に署名できます。
- Revenera の InstallShield は、リリースごとに個別に設定された署名条件を使用して、ビルド時にインストールパッケージ、Setup.exe、その他のファイルに署名できます。
機能と価格の詳しい分析については、Windows のデプロイ・リリースツールの比較をご覧ください。